Власникам сайтів на WordPress, Joomla, Drupal та інших платформах, що працюють на PHP, варто уважно поставитися до свіжого попередження експертів з кібербезпеки. У популярній мові програмування знайшли одразу дві критичні пробоїни. Через них зловмисники потенційно можуть дістатися до серверів, витягнути звідти дані або влаштувати хаос на сайтах.
Активність AI-ботів може створювати навантаження, до якого сайт не був готовий
Уявіть ситуацію: вранці панель керування хостингом зустрічає сповіщенням про помилку доступності, а самі сторінки відкриваються з відчутною затримкою. Статистика при цьому мовчить, рекламні кампанії не крутяться, а сплеску реальних відвідувачів немає. З високою ймовірністю причина криється в невидимих візитерах – ботах, які сканують вміст для навчання нейромереж.
Іноді сайт починає поводитися так, ніби на нього йде сильна DDoS-атака: сторінки відкриваються повільно, API відповідає із затримкою, у логах з’являються помилки 502 або 503, а процеси вебсервера різко споживають більше пам’яті. Але при цьому немає величезного потоку запитів, канал не забитий, а навантаження може йти від невеликої кількості з’єднань. Так працює HTTP/2 Bomb. Це DoS-атака на HTTP/2 – протокол, через який сайт або застосунок обмінюється даними із сервером. Атакувальник надсилає порівняно невеликий обсяг даних, але змушує сервер витрачати значно більше пам’яті на їх обробку. У результаті вебсервер або проксі може зависнути, почати використовувати диск замість оперативної пам’яті, перезапустити процеси або перестати нормально обслуговувати звичайних користувачів.
Донедавна SSL-сертифікат сприймався як побутова послуга: оплатив раз на рік, налаштував і згадав про нього наступного сезону. Проте індустрія безпеки впевнено рухається до того, що поняття «річного» сертифіката зникне. Власникам сайтів доведеться звикнути до значно динамічнішого ритму.
Коли користувач бачить у рядку браузера адресу державного органу, рівень очікувань автоматично зростає. Це не просто посилання, а маркер офіційності та верифікованих даних. За таким сприйняттям стоїть не психологія, а цілком конкретна логіка адміністрування та жорсткі фільтри на етапі реєстрації.
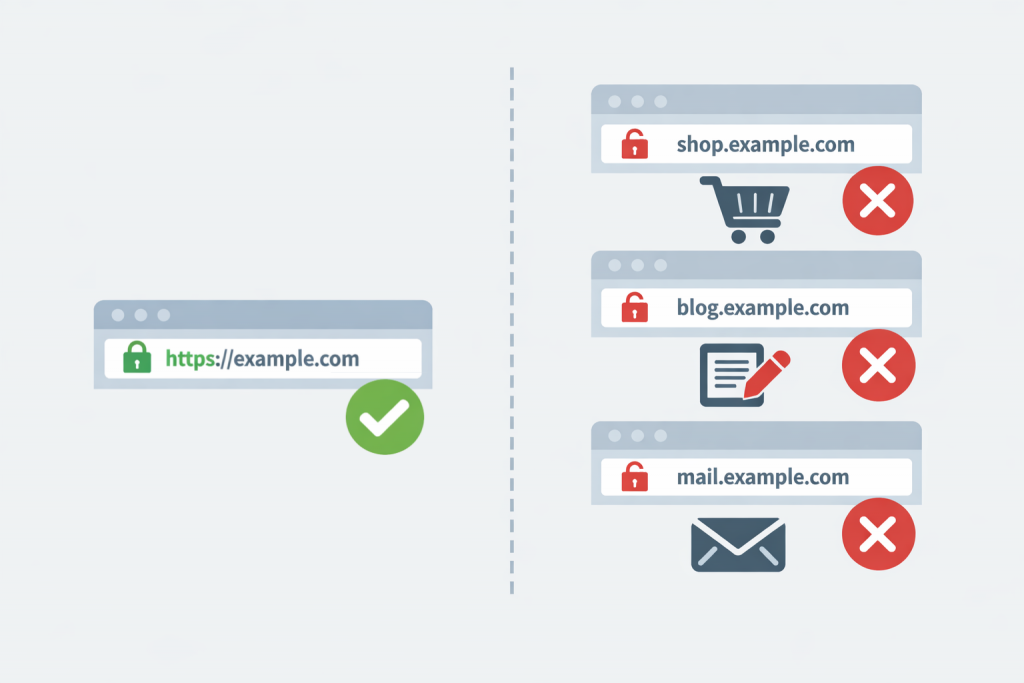
SSL не завжди автоматично поширюється на піддомени
Ситуація знайома багатьом адміністраторам сайтів. Основний домен відкривається нормально: замок у браузері є, HTTPS працює, жодних попереджень. Але варто перейти на піддомен – наприклад blog.example.com або mail.example.com – і браузер раптом показує повідомлення про небезпечне з’єднання. Для користувача це виглядає як помилка сайту. Насправді у більшості випадків сервер працює нормально. Проблема зазвичай ховається в тому, як виписаний або підключений сам сертифікат.
Різні підходи браузерів до оцінки безпеки зашифрованого з’єднання
Коли користувач відкриває сайт і бачить у браузері значок замка, це сприймається як простий і зрозумілий сигнал безпеки. Проте за цим символом стоїть складний механізм перевірки SSL-сертифіката, який запускається щоразу під час встановлення захищеного з’єднання. Важливо розуміти, що різні браузери можуть реалізовувати цю перевірку по-різному. Хоча базові принципи безпеки є спільними, конкретні політики довіри та реакція на помилки відрізняються, і саме це часто пояснює, чому один і той самий сайт поводиться по-різному в різних браузерах.
Захист DNS-записів є таким же важливим, як і безпека самого сайту
Безпека сайтів традиційно асоціюється з захистом від зломів, вірусів чи DDоS-атак, але насправді є ще один критично важливий елемент, про який часто забувають навіть досвідчені власники вебресурсів. Йдеться про DNS-записи — фундаментальний механізм, що відповідає за те, щоб користувач потрапив саме на ваш сайт, а не на підроблену сторінку зловмисника. DNS, тобто Domain Name System, — це система, що перетворює зручні для людей доменні імена на технічні IP-адреси. Фактично це «телефонна книга» інтернету. Якщо DNS працює неправильно або був змінений сторонньою особою, ваш сайт може стати недоступним, відвідувачів можуть переспрямовувати на фішингові копії, а поштові сервіси домену — повністю заблокуватися. Саме тому захист DNS є таким самим важливим, як і безпека серверів або вебдодатків.
HTTPS став важливим сигналом довіри та фактором ранжування сайтів у Google
Інтернет сьогодні — це не просто мережа сайтів, а ціла екосистема, у якій безпека, довіра й зручність користувача стали ключовими показниками якості. Одним із найпомітніших елементів цієї безпеки є HTTPS — протокол, який гарантує захищений обмін даними між користувачем і сайтом. Якщо раніше HTTPS асоціювався виключно з банківськими сервісами чи онлайн-магазинами, то тепер він став стандартом для будь-якого сучасного ресурсу. Google давно визначив, що наявність SSL-сертифіката, який забезпечує HTTPS-з’єднання, впливає не лише на безпеку користувача, а й на позиції сайту у пошуковій видачі.
Порівняння методів верифікації користувачів: дзвінок, SMS чи email
У сучасному цифровому світі безпека користувачів та захист особистих даних стали критично важливими. Один із базових етапів захисту — це верифікація користувача, тобто підтвердження, що перед вами справжня людина, а не бот або шахрай. Від того, як саме ви реалізуєте цей процес, залежить і безпека, і зручність користування вашим сайтом. У цій статті ми розглянемо три найпопулярніші методи верифікації: дзвінки, SMS та електронну пошту, — їх переваги, недоліки та сфери застосування.