
24 вересня 2026 року НЦУ видав розпорядження №736/4531 про обмеження доступу до низки вебресурсів, куди потрапила й уся доменна зона .CO.UA.
24 вересня 2026 року НЦУ видав розпорядження №736/4531 про обмеження доступу до низки вебресурсів, куди потрапила й уся доменна зона .CO.UA.
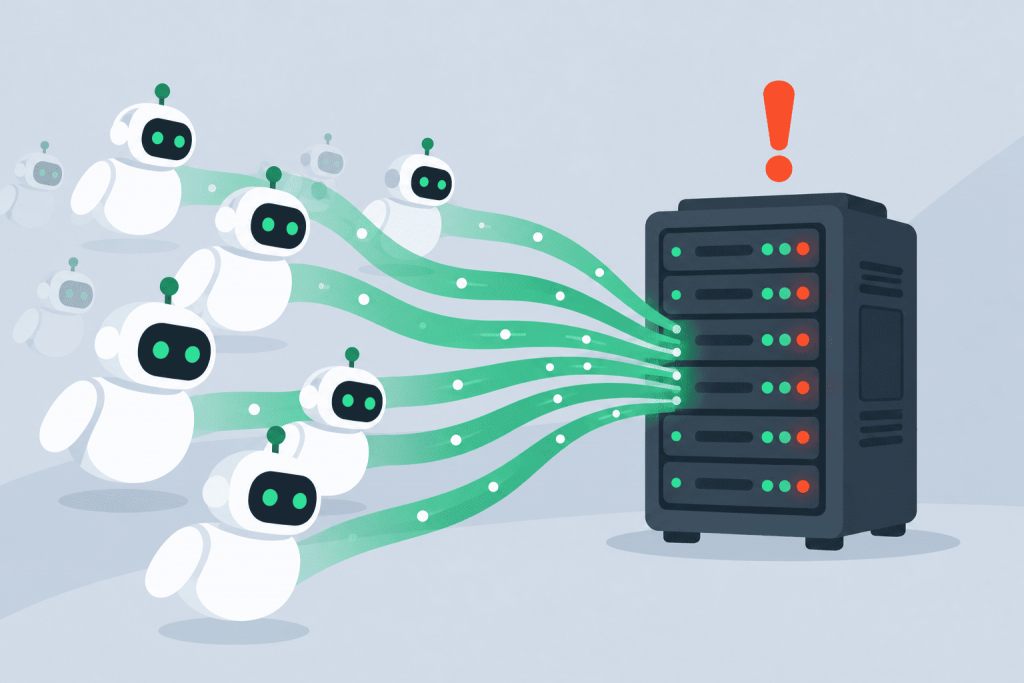
Уявіть ситуацію: вранці панель керування хостингом зустрічає сповіщенням про помилку доступності, а самі сторінки відкриваються з відчутною затримкою. Статистика при цьому мовчить, рекламні кампанії не крутяться, а сплеску реальних відвідувачів немає. З високою ймовірністю причина криється в невидимих візитерах – ботах, які сканують вміст для навчання нейромереж.
Блог часто з’являється вже після запуску основного сайту. Є корпоративна сторінка, інтернет-магазин або сервіс, усе працює, домен давно індексується, а тепер потрібно додати розділ зі статтями. І тут виникає цілком практичне питання: де саме його розміщувати і чи доведеться заради блогу переробляти весь сайт.
23 та 24 серпня ми знову згадуємо, який складний і водночас величний шлях пройшла наша країна. Напередодні Дня Державного Прапора та 35-ї річниці Незалежності хочеться просто зупинитися й усвідомити: ми – разом, ми вистояли, і ми самі будуємо своє майбутнє.

У розділі зі станом акумулятора iPhone є показник «Максимальна ємність». Спочатку там стоїть 100%, потім цифра поступово знижується. Через назву може здатися, що 90% максимальної ємності не дозволяють зарядити телефон повністю. Але це не так.

Сайт став повільним, хоча відвідувачів більше не було. Процесор завантажений навіть уночі, у поштовій черзі накопичуються невідомі листи, а провайдер повідомляє про підозрілі запити з IP-адреси сервера. Перша думка зазвичай проста: щось зламалося. Але проблема може бути серйознішою. Сервер іноді продовжує працювати цілком нормально на вигляд, поки стороння людина вже використовує його для розсилання спаму, атак на інші ресурси або доступу до даних.

Поки сайт відкривається, пошта надходить, а потрібні файли лежать на своїх місцях, про технічний бік роботи зазвичай не думають. Усе просто працює. І саме в цьому часто полягає найкращий результат роботи системного адміністратора.

На пошту приходить повідомлення від банку, оператора, постачальника послуг або ділового партнера. У ньому попереджають про заборгованість, завершення дії пароля чи блокування облікового запису та пропонують терміново перейти за посиланням. Лист може мати знайоме оформлення й виглядати переконливо, але перед натисканням варто перевірити, хто насправді його надіслав.
Щойно сервер отримує публічну IP-адресу, її починають перевіряти автоматичні сканери. Вони шукають відкритий SSH або RDP, доступні бази даних, типові паролі та застарілі служби. Це звичайний масовий пошук слабко захищених систем, а не обов’язково атака саме на ваш сайт.

Буває так, що листи з робочої пошти компанії раптово перестають доходити до адресатів. Ще вчора все працювало бездоганно, а сьогодні повідомлення мовчки опиняються в папці «Спам» або взагалі зникають по дорозі. Найгірше, коли через такі збої втрачаються важливі рахунки на оплату, підтвердження замовлень чи повідомлення від техпідтримки.