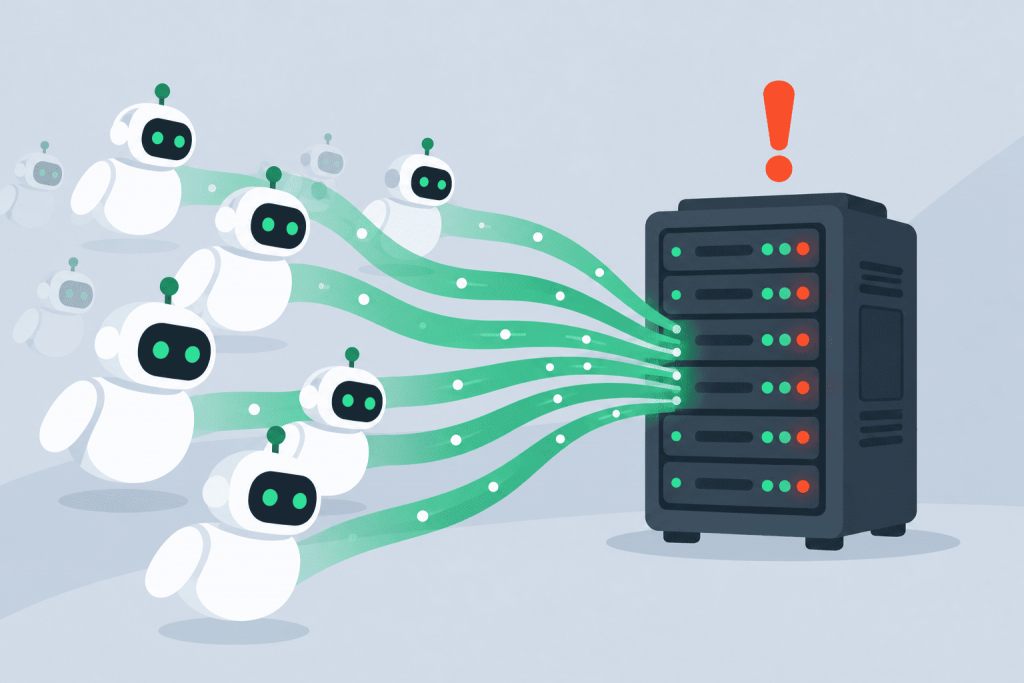
Активність AI-ботів може створювати навантаження, до якого сайт не був готовий
Уявіть ситуацію: вранці панель керування хостингом зустрічає сповіщенням про помилку доступності, а самі сторінки відкриваються з відчутною затримкою. Статистика при цьому мовчить, рекламні кампанії не крутяться, а сплеску реальних відвідувачів немає. З високою ймовірністю причина криється в невидимих візитерах – ботах, які сканують вміст для навчання нейромереж.
Сайт став повільним, хоча відвідувачів більше не було. Процесор завантажений навіть уночі, у поштовій черзі накопичуються невідомі листи, а провайдер повідомляє про підозрілі запити з IP-адреси сервера. Перша думка зазвичай проста: щось зламалося. Але проблема може бути серйознішою. Сервер іноді продовжує працювати цілком нормально на вигляд, поки стороння людина вже використовує його для розсилання спаму, атак на інші ресурси або доступу до даних.
Фішинг часто починається з довіри до знайомої назви
На пошту приходить повідомлення від банку, оператора, постачальника послуг або ділового партнера. У ньому попереджають про заборгованість, завершення дії пароля чи блокування облікового запису та пропонують терміново перейти за посиланням. Лист може мати знайоме оформлення й виглядати переконливо, але перед натисканням варто перевірити, хто насправді його надіслав.
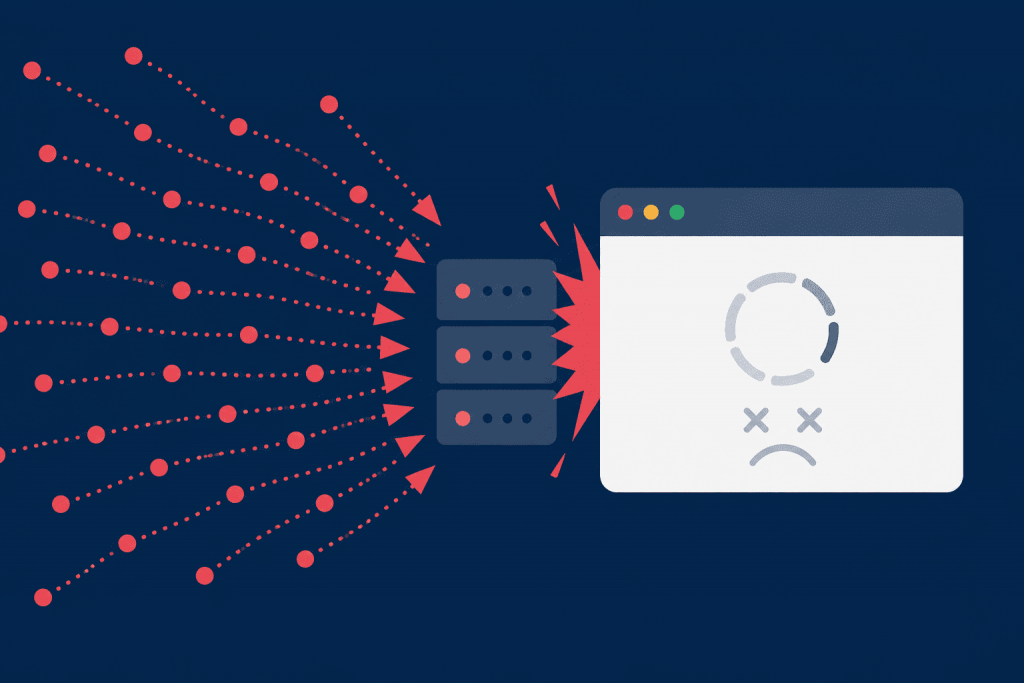
Іноді сайт починає поводитися так, ніби на нього йде сильна DDoS-атака: сторінки відкриваються повільно, API відповідає із затримкою, у логах з’являються помилки 502 або 503, а процеси вебсервера різко споживають більше пам’яті. Але при цьому немає величезного потоку запитів, канал не забитий, а навантаження може йти від невеликої кількості з’єднань. Так працює HTTP/2 Bomb. Це DoS-атака на HTTP/2 – протокол, через який сайт або застосунок обмінюється даними із сервером. Атакувальник надсилає порівняно невеликий обсяг даних, але змушує сервер витрачати значно більше пам’яті на їх обробку. У результаті вебсервер або проксі може зависнути, почати використовувати диск замість оперативної пам’яті, перезапустити процеси або перестати нормально обслуговувати звичайних користувачів.
Нові можливості часто приносять і нові вразливості
У закритому колі тестується нова ШІ-модель Claude Mythos, яку описують як значно “розумнішу” за попередні рішення компанії. Поява цієї моделі підтверджує тенденцію: розробники випускають дедалі потужніші нейромережі, водночас визнаючи їхню токсичність для цифрової безпеки. Обмежений доступ – це лише спроба стримати потік, адже кожне нове покоління алгоритмів автоматично стає інструментом для пошуку дірок у софті чи мережевій інфраструктурі.
Донедавна SSL-сертифікат сприймався як побутова послуга: оплатив раз на рік, налаштував і згадав про нього наступного сезону. Проте індустрія безпеки впевнено рухається до того, що поняття «річного» сертифіката зникне. Власникам сайтів доведеться звикнути до значно динамічнішого ритму.
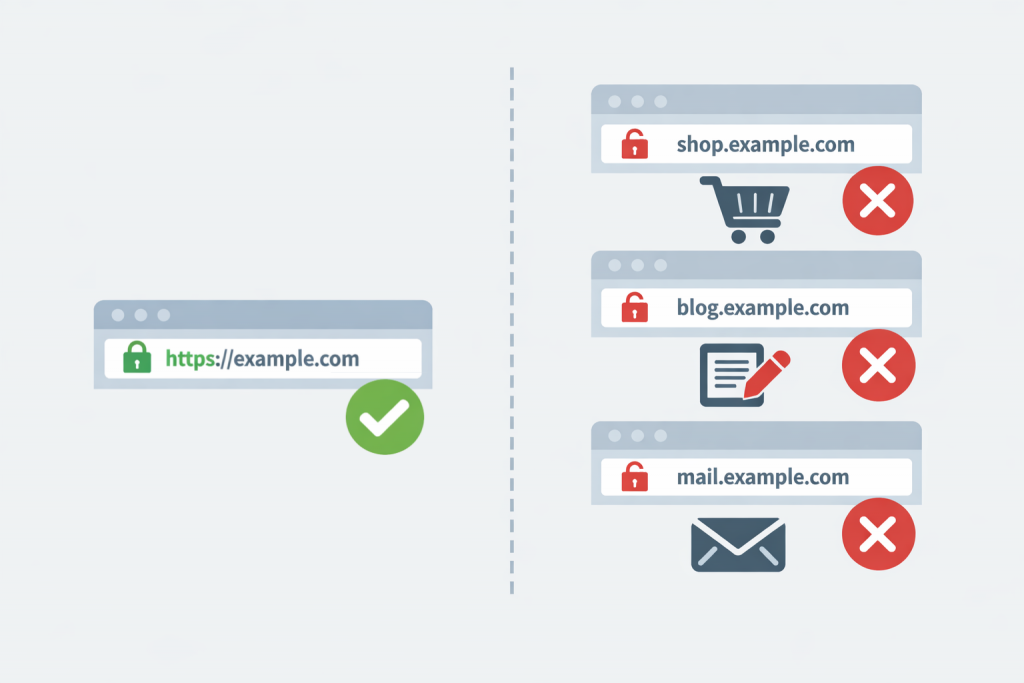
SSL не завжди автоматично поширюється на піддомени
Ситуація знайома багатьом адміністраторам сайтів. Основний домен відкривається нормально: замок у браузері є, HTTPS працює, жодних попереджень. Але варто перейти на піддомен – наприклад blog.example.com або mail.example.com – і браузер раптом показує повідомлення про небезпечне з’єднання. Для користувача це виглядає як помилка сайту. Насправді у більшості випадків сервер працює нормально. Проблема зазвичай ховається в тому, як виписаний або підключений сам сертифікат.
Резервна копія – єдиний спосіб відновити доступ до цифрових активів
Криптовалюту часто сприймають як щось ефемерне, що живе «в інтернеті». Через це виникає небезпечна ілюзія: ніби доступ до монет можна відновити через пошту або техпідтримку, як звичайний пароль. На практиці логіка роботи гаманців кардинально інша. Тут немає адміністратора, який скине налаштування або підтвердить вашу особу за паспортом. Резервна копія – це не просто «план Б», а єдиний і остаточний спосіб не втратити гроші назавжди.
Різні підходи браузерів до оцінки безпеки зашифрованого з’єднання
Коли користувач відкриває сайт і бачить у браузері значок замка, це сприймається як простий і зрозумілий сигнал безпеки. Проте за цим символом стоїть складний механізм перевірки SSL-сертифіката, який запускається щоразу під час встановлення захищеного з’єднання. Важливо розуміти, що різні браузери можуть реалізовувати цю перевірку по-різному. Хоча базові принципи безпеки є спільними, конкретні політики довіри та реакція на помилки відрізняються, і саме це часто пояснює, чому один і той самий сайт поводиться по-різному в різних браузерах.
Довіра до електронної пошти формується не паролями, а технічними механізмами перевірки та автентифікації
Коли мова заходить про безпеку електронної пошти, більшість користувачів насамперед думають про складні паролі. Довші, з цифрами, символами та регулярними змінами. Це логічно, адже пароль захищає доступ до поштової скриньки. Проте в реальності саме пароль рідко є головною причиною проблем з поштою. Навіть ідеальний пароль не завадить зловмисникам надсилати листи від імені вашого домену, підробляти відправника або знижувати довіру до всієї вашої поштової інфраструктури. Саме тут на перший план виходять SPF, DKIM і DMARC — технології, без яких сучасна електронна пошта просто не може вважатися захищеною.