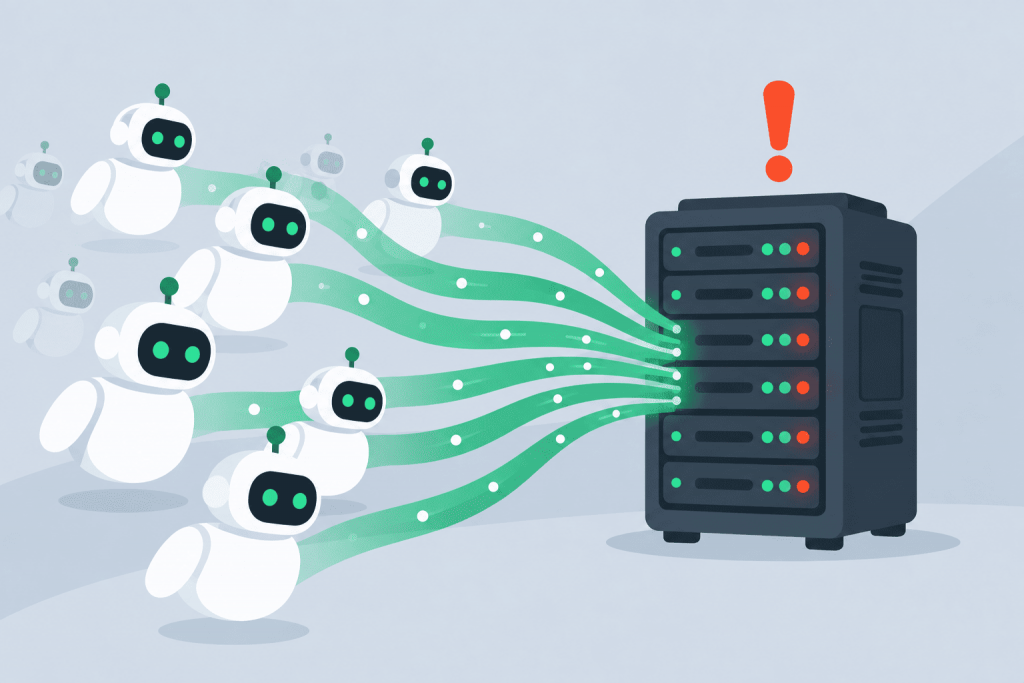
Активность AI-ботов может создавать нагрузку, к которой сайт не был готов
Представьте ситуацию: утром панель управления хостингом встречает уведомлением об ошибке доступности, а сами страницы открываются с заметной задержкой. Статистика при этом молчит, рекламные кампании не крутятся, а всплеска реальных посетителей нет. С высокой вероятностью причина кроется в невидимых визитёрах – ботах, которые сканируют содержимое для обучения нейросетей.
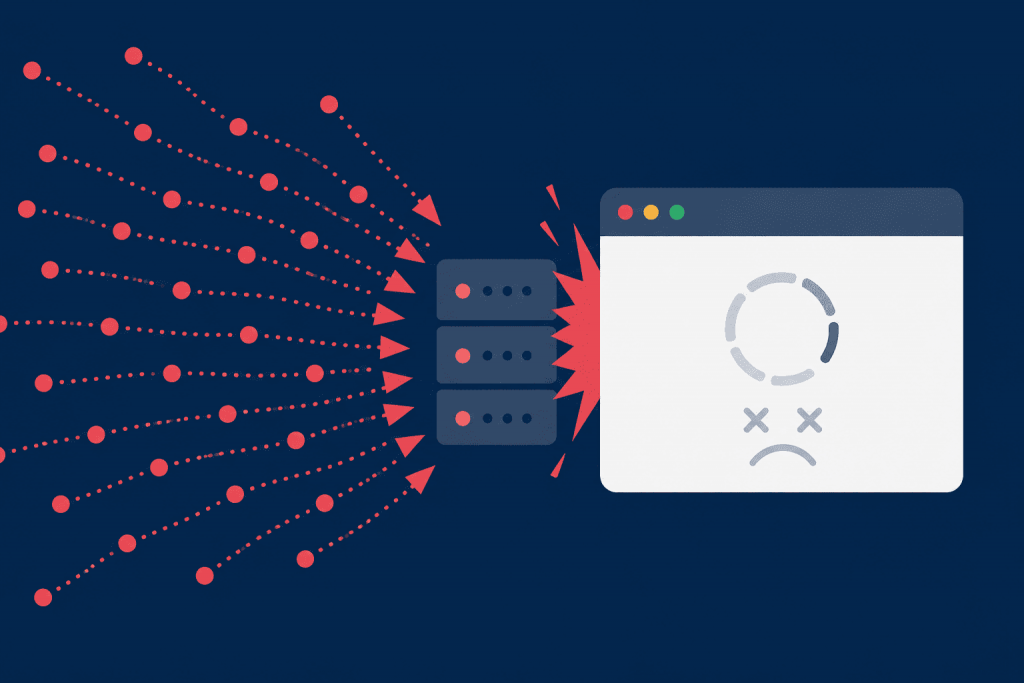
Иногда сайт начинает вести себя так, будто на него идет сильная DDoS-атака: страницы открываются медленно, API отвечает с задержкой, в логах появляются ошибки 502 или 503, а процессы веб-сервера резко потребляют больше памяти. Но при этом нет огромного потока запросов, канал не забит, а нагрузка может идти от небольшого количества соединений. Так работает HTTP/2 Bomb. Это DoS-атака на HTTP/2 – протокол, через который сайт или приложение обменивается данными с сервером. Атакующий отправляет сравнительно небольшой объем данных, но заставляет сервер тратить значительно больше памяти на их обработку. В результате веб-сервер или прокси может зависнуть, начать использовать диск вместо оперативной памяти, перезапустить процессы или перестать нормально обслуживать обычных пользователей.
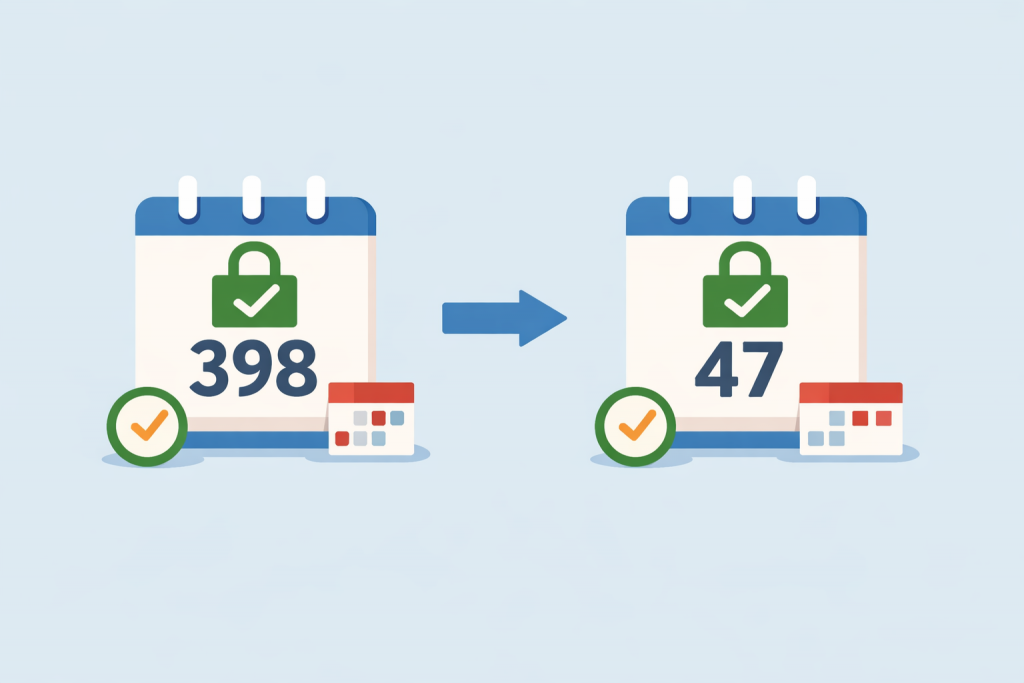
До недавнего времени SSL-сертификат воспринимался как бытовая услуга: оплатил раз в год, настроил и вспомнил о нём в следующем сезоне. Однако индустрия безопасности уверенно движется к тому, что понятие «годового» сертификата исчезнет. Владельцам сайтов придётся привыкнуть к значительно более динамичному ритму.
Когда пользователь видит в строке браузера адрес государственного органа, уровень ожиданий автоматически возрастает. Это не просто ссылка, а маркер официальности и верифицированных данных. За таким восприятием стоит не психология, а вполне конкретная логика администрирования и жёсткие фильтры на этапе регистрации.
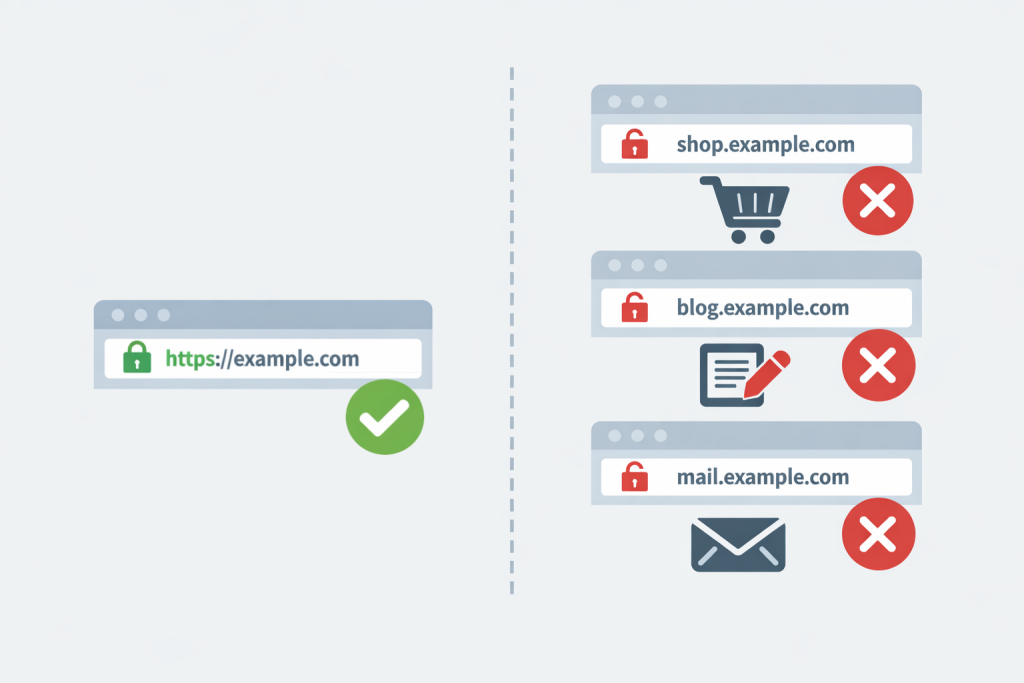
SSL не всегда автоматически распространяется на поддомены
Ситуация знакома многим администраторам сайтов. Основной домен открывается нормально: замок в браузере есть, HTTPS работает, никаких предупреждений. Но стоит перейти на поддомен – например blog.example.com или mail.example.com – и браузер вдруг показывает сообщение о небезопасном соединении. Для пользователя это выглядит как ошибка сайта. На самом деле в большинстве случаев сервер работает нормально. Проблема обычно прячется в том, как выписан или подключён сам сертификат.
Различные подходы браузеров к оценке безопасности зашифрованного соединения
Когда пользователь открывает сайт и видит в браузере значок замка, это воспринимается как простой и понятный сигнал безопасности. Однако за этим символом стоит сложный механизм проверки SSL-сертификата, который запускается каждый раз при установлении защищённого соединения. Важно понимать, что разные браузеры могут реализовывать эту проверку по-разному. Хотя базовые принципы безопасности общие, конкретные политики доверия и реакция на ошибки отличаются, и именно это часто объясняет, почему один и тот же сайт ведёт себя по-разному в разных браузерах.
Защита DNS-записей так же важна, как и безопасность самого сайта
Безопасность сайтов традиционно ассоциируется с защитой от взломов, вирусов или DDoS-атак, но на самом деле есть еще один критически важный элемент, о котором часто забывают даже опытные владельцы веб-ресурсов. Речь идет о DNS-записях — фундаментальном механизме, который отвечает за то, чтобы пользователь попал именно на ваш сайт, а не на поддельную страницу злоумышленника. DNS, то есть Domain Name System, — это система, которая преобразует удобные для людей доменные имена в технические IP-адреса. Фактически это «телефонная книга» интернета. Если DNS работает неправильно или был изменен посторонним лицом, ваш сайт может стать недоступным, посетителей могут перенаправлять на фишинговые копии, а почтовые сервисы домена — полностью блокироваться. Именно поэтому защита DNS столь же важна, как и безопасность серверов или веб-приложений.
HTTPS стал важным сигналом доверия и фактором ранжирования сайтов в Google
Интернет сегодня — это не просто сеть сайтов, а целая экосистема, в которой безопасность, доверие и удобство пользователя стали ключевыми показателями качества. Одним из самых заметных элементов этой безопасности является HTTPS — протокол, который гарантирует защищённый обмен данными между пользователем и сайтом. Если раньше HTTPS ассоциировался исключительно с банковскими сервисами или онлайн-магазинами, то теперь он стал стандартом для любого современного ресурса. Google уже давно определил, что наличие SSL-сертификата, обеспечивающего HTTPS-соединение, влияет не только на безопасность пользователя, но и на позиции сайта в поисковой выдаче.
Защитите свой сайт, чтобы онлайн-оплаты были безопасны для клиентов
По данным Госспецсвязи Украины, в 2024 году количество атак на финансовый сектор выросло более чем на 40%. Самыми популярными угрозами стали фишинг, кража платёжных данных и вредоносное ПО. В 2025 году эта тенденция сохраняется, а злоумышленники всё активнее используют искусственный интеллект для создания более убедительных атак.
Онлайн-бизнесы, которые принимают платежи, становятся первоочередными целями. Если ваш сайт не защищён — вы рискуете не только потерять клиентов, но и получить штрафы за несоблюдение стандартов.
RX-name заботится о том, чтобы клиенты могли безопасно приобретать услуги — от регистрации доменов до заказа хостинга. Рассмотрим практические шаги, как обеспечить защиту онлайн-платежей на вашем сайте и повысить доверие пользователей.
Почему SSL-сертификат является ключом к доверию и безопасности сайта
В эпоху, когда киберугрозы становятся всё более изощрёнными, защита данных пользователей — это не дополнительная опция, а обязательное условие для любого сайта. Один из ключевых инструментов, обеспечивающих безопасность в интернете, — это SSL-сертификат. Он отвечает за шифрование данных, защищает от перехвата информации и повышает доверие к ресурсу. Но как выбрать подходящий сертификат? Разберёмся, чем отличаются разные виды, почему HTTPS важен для каждого проекта и как просто подключить защиту через RX-NAME.