Владельцам сайтов на WordPress, Joomla, Drupal и других платформах, работающих на PHP, стоит внимательно отнестись к свежему предупреждению экспертов по кибербезопасности. В популярном языке программирования нашли сразу две критические бреши. Из-за них злоумышленники потенциально могут добраться до серверов, вытащить оттуда данные или устроить хаос на сайтах.
Активность AI-ботов может создавать нагрузку, к которой сайт не был готов
Представьте ситуацию: утром панель управления хостингом встречает уведомлением об ошибке доступности, а сами страницы открываются с заметной задержкой. Статистика при этом молчит, рекламные кампании не крутятся, а всплеска реальных посетителей нет. С высокой вероятностью причина кроется в невидимых визитёрах – ботах, которые сканируют содержимое для обучения нейросетей.
Сайт стал работать медленнее, хотя посетителей не прибавилось. Процессор загружен даже по ночам, в почтовой очереди появляются неизвестные письма, а провайдер сообщает о подозрительных запросах с IP-адреса сервера. Первая мысль обычно простая: что-то сломалось. Но причина может оказаться серьезнее. Иногда сервер с виду продолжает работать нормально, хотя посторонний уже использует его для рассылки спама, атак на другие ресурсы или получения доступа к данным.
Фишинг часто начинается с доверия к знакомому названию
На почту приходит письмо от банка, оператора, поставщика услуг или делового партнёра. Отправитель сообщает о задолженности, скорой блокировке учётной записи или истечении срока действия пароля и просит срочно перейти по ссылке. Оформление знакомое, текст выглядит правдоподобно. Но прежде чем нажимать кнопку, стоит проверить, кто действительно отправил это сообщение.
Иногда сайт начинает вести себя так, будто на него идет сильная DDoS-атака: страницы открываются медленно, API отвечает с задержкой, в логах появляются ошибки 502 или 503, а процессы веб-сервера резко потребляют больше памяти. Но при этом нет огромного потока запросов, канал не забит, а нагрузка может идти от небольшого количества соединений. Так работает HTTP/2 Bomb. Это DoS-атака на HTTP/2 – протокол, через который сайт или приложение обменивается данными с сервером. Атакующий отправляет сравнительно небольшой объем данных, но заставляет сервер тратить значительно больше памяти на их обработку. В результате веб-сервер или прокси может зависнуть, начать использовать диск вместо оперативной памяти, перезапустить процессы или перестать нормально обслуживать обычных пользователей.
Новые возможности часто приносят и новые уязвимости
В закрытом круге тестируется новая ИИ-модель Claude Mythos, которую описывают как значительно «более умную» по сравнению с предыдущими решениями компании. Появление этой модели подтверждает тенденцию: разработчики выпускают всё более мощные нейросети, одновременно признавая их токсичность для цифровой безопасности. Ограниченный доступ – это лишь попытка сдержать поток, ведь каждое новое поколение алгоритмов автоматически становится инструментом для поиска дыр в софте или сетевой инфраструктуре.
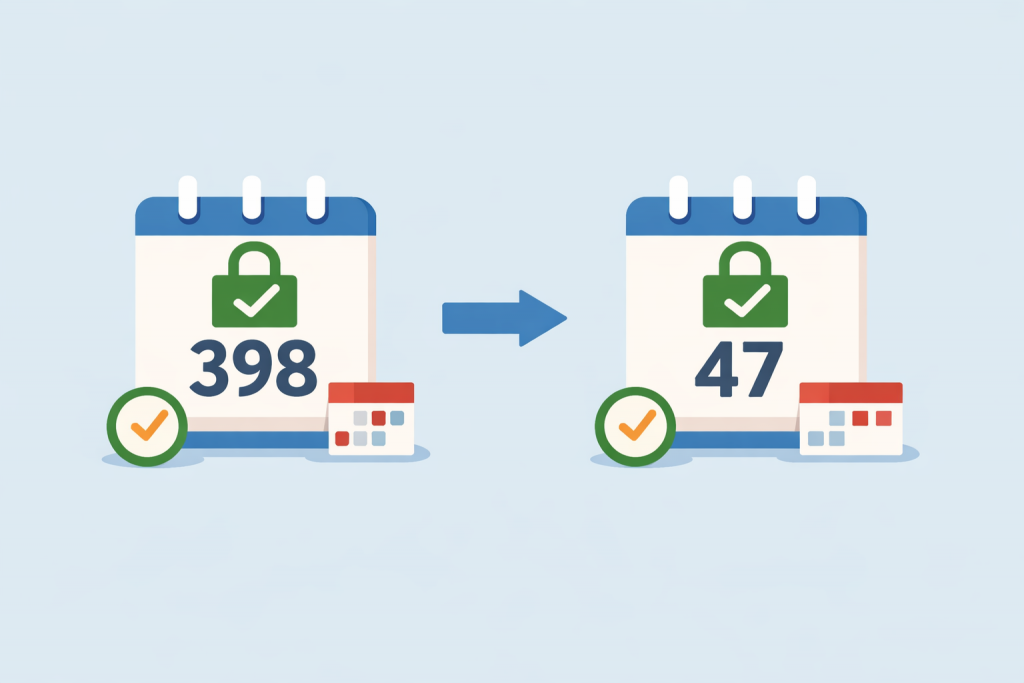
До недавнего времени SSL-сертификат воспринимался как бытовая услуга: оплатил раз в год, настроил и вспомнил о нём в следующем сезоне. Однако индустрия безопасности уверенно движется к тому, что понятие «годового» сертификата исчезнет. Владельцам сайтов придётся привыкнуть к значительно более динамичному ритму.
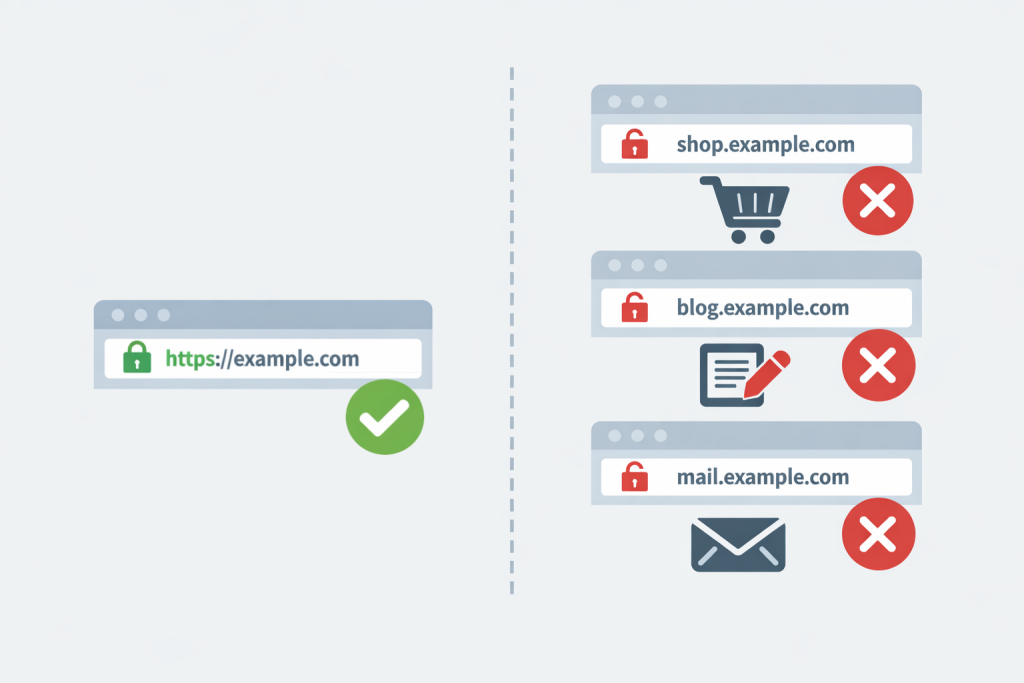
SSL не всегда автоматически распространяется на поддомены
Ситуация знакома многим администраторам сайтов. Основной домен открывается нормально: замок в браузере есть, HTTPS работает, никаких предупреждений. Но стоит перейти на поддомен – например blog.example.com или mail.example.com – и браузер вдруг показывает сообщение о небезопасном соединении. Для пользователя это выглядит как ошибка сайта. На самом деле в большинстве случаев сервер работает нормально. Проблема обычно прячется в том, как выписан или подключён сам сертификат.
Резервная копия – единственная возможность увидеть доступ к цифровым активам
Криптовалюту часто воспринимают как что-то эфемерное, что живёт «в интернете». Из-за этого возникает опасная иллюзия: будто доступ к монетам можно восстановить через почту или техподдержку, как обычный пароль. На практике логика работы кошельков кардинально другая. Здесь нет администратора, который сбросит настройки или подтвердит вашу личность по паспорту. Резервная копия – это не просто «план Б», а единственный и окончательный способ не потерять деньги навсегда.
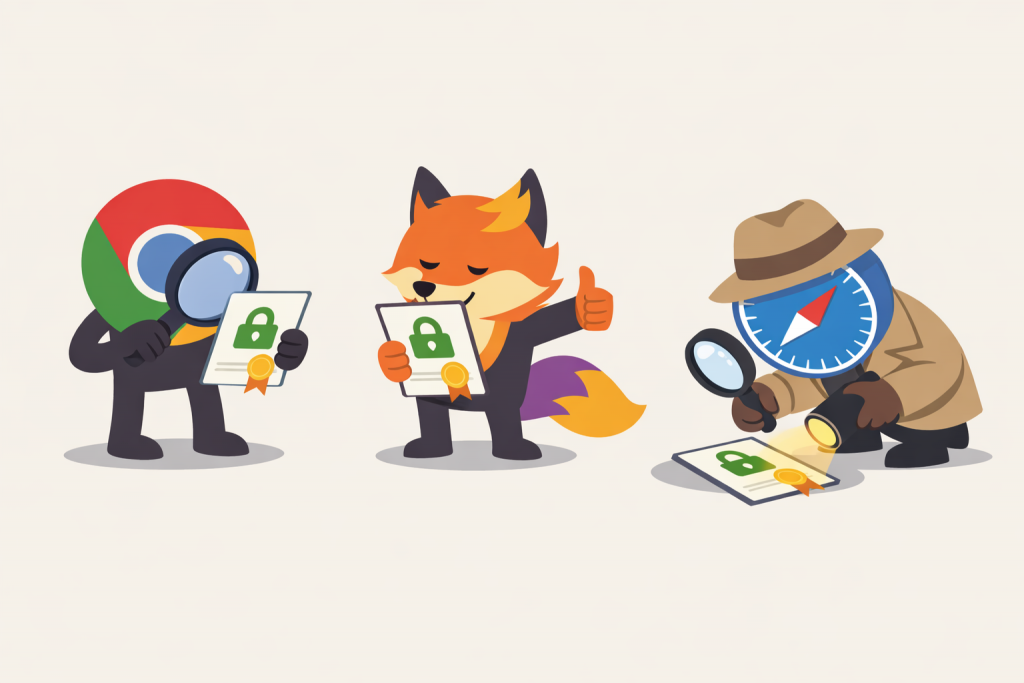
Различные подходы браузеров к оценке безопасности зашифрованного соединения
Когда пользователь открывает сайт и видит в браузере значок замка, это воспринимается как простой и понятный сигнал безопасности. Однако за этим символом стоит сложный механизм проверки SSL-сертификата, который запускается каждый раз при установлении защищённого соединения. Важно понимать, что разные браузеры могут реализовывать эту проверку по-разному. Хотя базовые принципы безопасности общие, конкретные политики доверия и реакция на ошибки отличаются, и именно это часто объясняет, почему один и тот же сайт ведёт себя по-разному в разных браузерах.