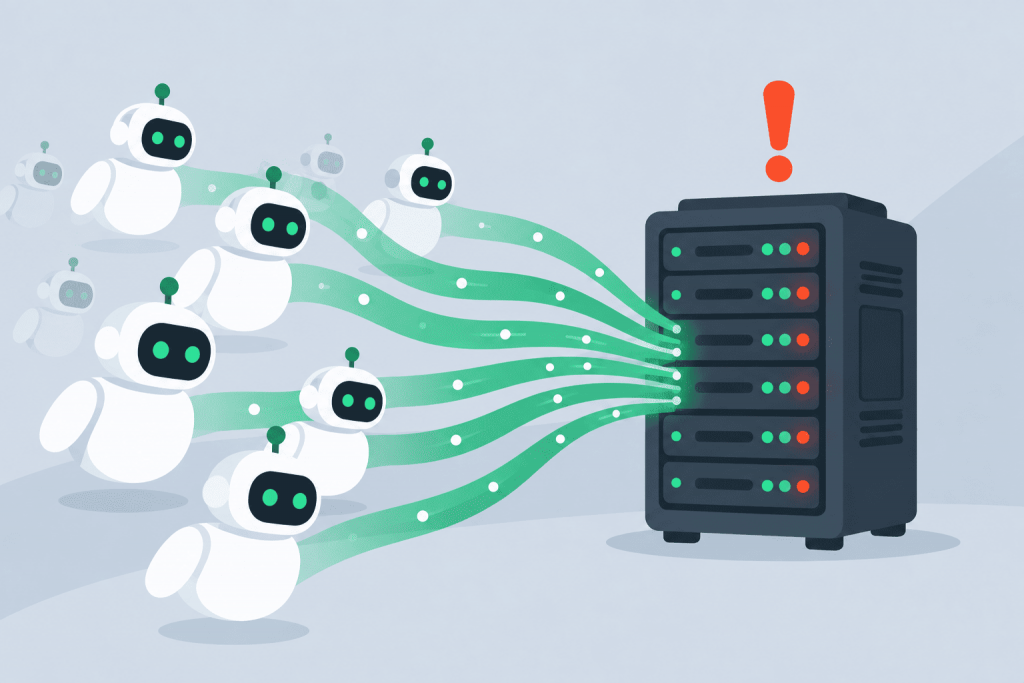
Активность AI-ботов может создавать нагрузку, к которой сайт не был готов
Представьте ситуацию: утром панель управления хостингом встречает уведомлением об ошибке доступности, а сами страницы открываются с заметной задержкой. Статистика при этом молчит, рекламные кампании не крутятся, а всплеска реальных посетителей нет. С высокой вероятностью причина кроется в невидимых визитёрах – ботах, которые сканируют содержимое для обучения нейросетей.
Сайт стал работать медленнее, хотя посетителей не прибавилось. Процессор загружен даже по ночам, в почтовой очереди появляются неизвестные письма, а провайдер сообщает о подозрительных запросах с IP-адреса сервера. Первая мысль обычно простая: что-то сломалось. Но причина может оказаться серьезнее. Иногда сервер с виду продолжает работать нормально, хотя посторонний уже использует его для рассылки спама, атак на другие ресурсы или получения доступа к данным.
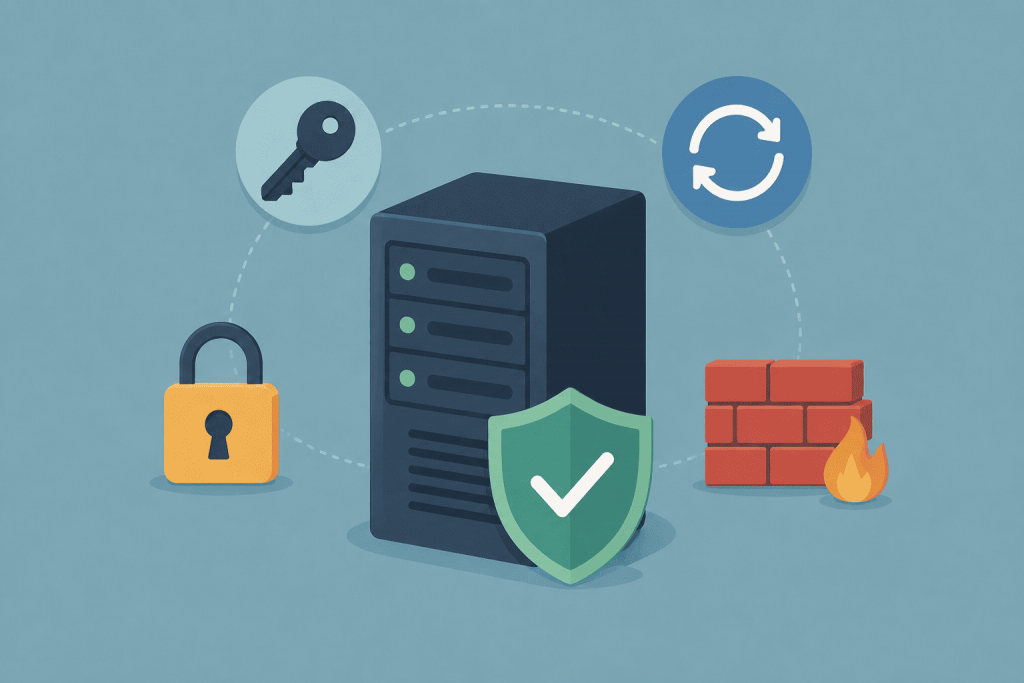
Базовая защита VPS состоит из простых действий, которые не стоит откладывать
Как только сервер получает публичный IP-адрес, его начинают проверять автоматические сканеры. Они ищут открытый SSH или RDP, доступные базы данных, типовые пароли и устаревшие службы. Это обычный массовый поиск слабо защищённых систем, а не обязательно атака именно на ваш сайт.
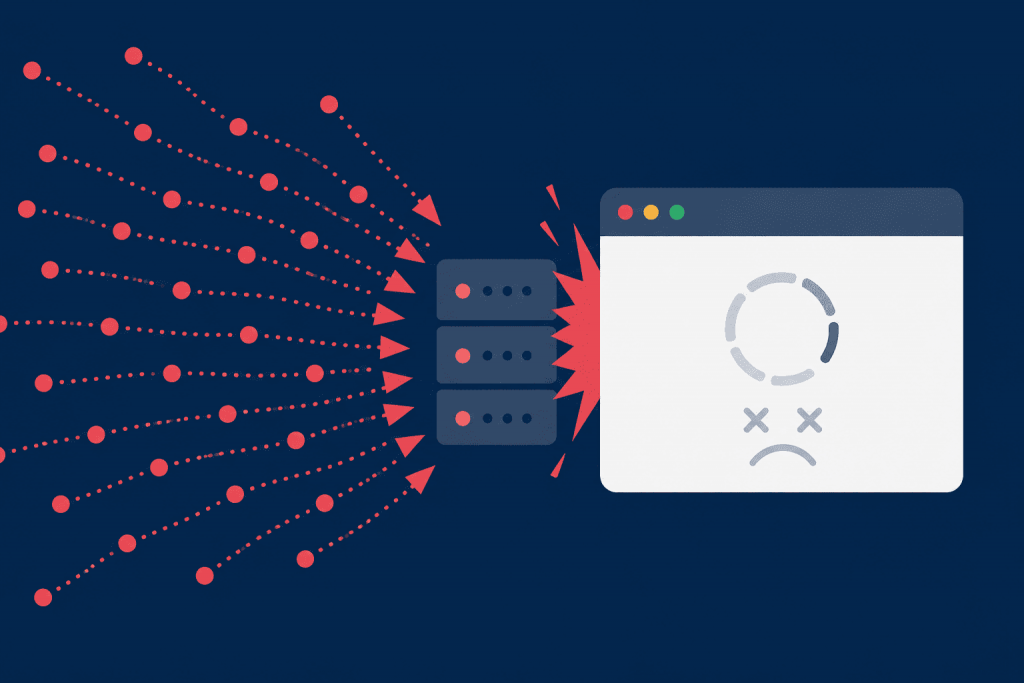
Иногда сайт начинает вести себя так, будто на него идет сильная DDoS-атака: страницы открываются медленно, API отвечает с задержкой, в логах появляются ошибки 502 или 503, а процессы веб-сервера резко потребляют больше памяти. Но при этом нет огромного потока запросов, канал не забит, а нагрузка может идти от небольшого количества соединений. Так работает HTTP/2 Bomb. Это DoS-атака на HTTP/2 – протокол, через который сайт или приложение обменивается данными с сервером. Атакующий отправляет сравнительно небольшой объем данных, но заставляет сервер тратить значительно больше памяти на их обработку. В результате веб-сервер или прокси может зависнуть, начать использовать диск вместо оперативной памяти, перезапустить процессы или перестать нормально обслуживать обычных пользователей.
Обновление Linux VPS как шаг к безопасной работе сервера
В конце апреля 2026 года в Linux-сообществе заговорили о дыре в модуле ядра algif_aead. Проблема локальная, но критическая: злоумышленник с минимальными правами в системе может подняться до root. На практике это означает потерю контроля над сервером. Получив root-доступ, сторонний пользователь может забирать базы данных, конфигурационные файлы, SSH-ключи или вообще перестроить систему под свои нужды. Ситуация стала значительно опаснее, поскольку готовая инструкция и инструменты для взлома появились в открытом доступе почти одновременно с новостью о самой уязвимости. Скрипт-кидди или автоматизированные сканеры обычно начинают использовать такие вещи уже в первые дни.